Sikkerhed · 13

Hjælp efter hackerangreb

Når sitet eller shoppen er hacket: stop det, ryd op, genetablér fra ren tilstand og luk hullet. Inden for 24 timer kører det igen.

Kontakt os

Sådan arbejder vi med Hjælp efter hackerangreb

Et hacket site kan vise sig på mange måder: spam-sider i Google, omdirigering til fremmede sider, en advarsel fra browseren, kunder der får falske mails, eller betalingsdata der misbruges. Hjælp efter hackerangreb er det praktiske arbejde med at stoppe angrebet, finde hullet, rydde op eller genetablere fra en ren tilstand og få sitet sikkert i luften igen. Vi tilbyder det, fordi vi kender platformene, og vores løfte er, at sitet eller shoppen kører igen inden for 24 timer.

Vi starter med at begrænse skaden: tage shoppen offline eller i vedligeholdelse, skifte adgange og sikre en kopi af det kompromitterede system, før noget slettes, så det kan undersøges. Derefter finder vi indgangen, typisk et forældet modul, en lækket adgangskode eller en kompromitteret leverandør, og genetablerer fra en backup fra før angrebet eller fra ren kode. Hvis der er tegn på, at data er stjålet, eller at angrebet går ud over sitet, inddrager vi en forensics-specialist, og den undersøgelse kan fortsætte, efter at sitet er åbent igen.

Inden for 24 timer er sitet genetableret og åbent igen, hullet lukket og adgange skiftet. Derefter anmoder vi om fjernelse af advarsler hos Google og browsere. I får en kort rapport over, hvad der skete, hvad der er gjort, og hvad der bør ændres, som også kan bruges til en eventuel anmeldelse til Datatilsynet, forsikringen og politiet.
Hvornår det giver mening

  • Google viser spam-sider eller en advarsel ved jeres site i søgeresultaterne.
  • Besøgende bliver sendt videre til fremmede sider, eller browseren viser en sikkerhedsadvarsel.
  • Kunder melder om misbrug af betalingskort efter køb hos jer.
  • Der er administratorbrugere, filer eller planlagte opgaver på serveren, som ingen kender.

Det får du

  1. Begrænsning af skaden og sikring af spor
  2. Oprydning eller genetablering fra ren tilstand
  3. Lukning af hullet og skift af adgange
  4. Rapport til anmeldelse, forsikring og politi
Kontakt os

Sådan foregår det

  1. Begrænsning og sikring af spor

    Shoppen sættes i vedligeholdelse, adgange skiftes, og en kopi af systemet og logs gemmes.

  2. Undersøgelse

    Vi finder indgangen og omfanget og vurderer, om der skal en forensics-specialist ind.

  3. Genetablering og genåbning

    Sitet genetableres fra ren tilstand, opdateres, og hullet lukkes. Adgange og nøgler skiftes, og sitet åbnes igen med overvågning.

  4. Opfølgning og rapport

    Advarsler hos Google fjernes, en eventuel forensics-undersøgelse afsluttes, og I får rapporten.

I dybden

Begræns før I rydder op

Det første er at stoppe skaden: vedligeholdelsestilstand, skift af adgangskoder, lukning af ukendte brugere og nøgler. Det andet er at gemme en kopi af det kompromitterede system og logs, før noget slettes. Uden den kan ingen fastslå, hvad der er taget, og hvordan angriberen kom ind.

Genetablér fra ren tilstand

At slette de filer, man kan se, er sjældent nok; angribere efterlader ofte bagdøre. Vi genetablerer fra en backup fra før angrebet eller bygger op fra ren kode og eksporterede data, opdaterer alt og skifter alle adgange. Først derefter åbnes shoppen igen.

Det henviser vi videre

Ved mistanke om datatyveri, ransomware på interne systemer eller angreb, der går ud over site og shop, inddrager vi en forensics- eller incident response-specialist. Juridiske spørgsmål om anmeldelse og ansvar går til jeres advokat. Vi koordinerer, så I har ét sted at henvende jer.

Fejl, vi ofte finder

  • Kun synlige filer slettesDe ondsindede filer, man kan se, slettes, men bagdøren bliver, og angriberen er tilbage efter få dage. Vi genetablerer fra en kendt ren tilstand.
  • Adgangskoder skiftes ikke alle stederAdmin-koden skiftes, men database, FTP, hosting, API-nøgler og mail bliver ikke. Vi skifter alle hemmeligheder, der kan have været eksponeret.
  • Hullet lukkes ikkeSitet gendannes fra backup, men med det samme forældede modul, og angrebet gentages. Vi finder og lukker indgangen, før sitet åbnes.

Sådan måler vi effekten

  • Tid fra henvendelse til skaden er begrænset
  • Tid til shoppen er åben igen
  • Gentagne kompromitteringer inden for de følgende seks måneder

Rammer

Varighed
Inden for 24 timer
Hvem
Udvikler og driftsansvarlig, forensics-specialist efter behov
Kontakt os

Typiske fund

Indgangen er oftest et forældet plugin eller modul med en kendt sårbarhed, og der ligger som regel bagdøre i uploads-mapper. Derfor bygges sitet op fra ren kode, databasen renses, og alle adgange og nøgler skiftes, før det åbner igen.

Se det i praksis

Cases

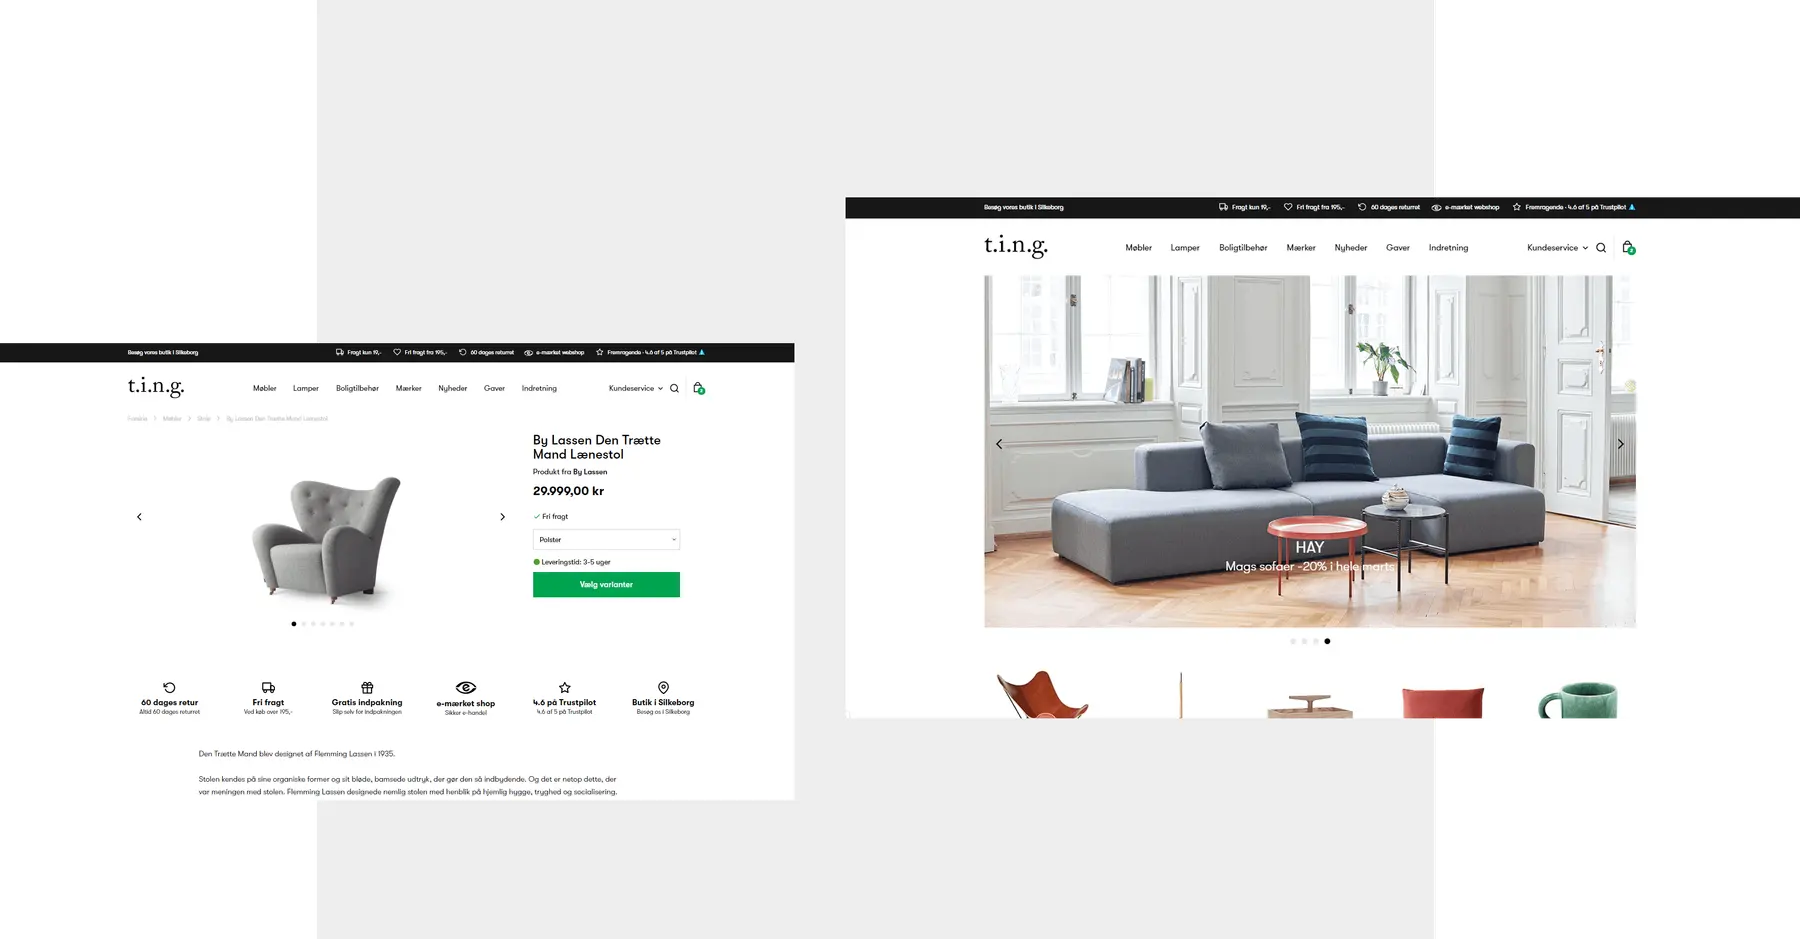
t.i.n.g. shop

t.i.n.g. shop

Skræddersyet design og udvikling af møbelshop og markedsføring med Google Ads.

Se alle cases
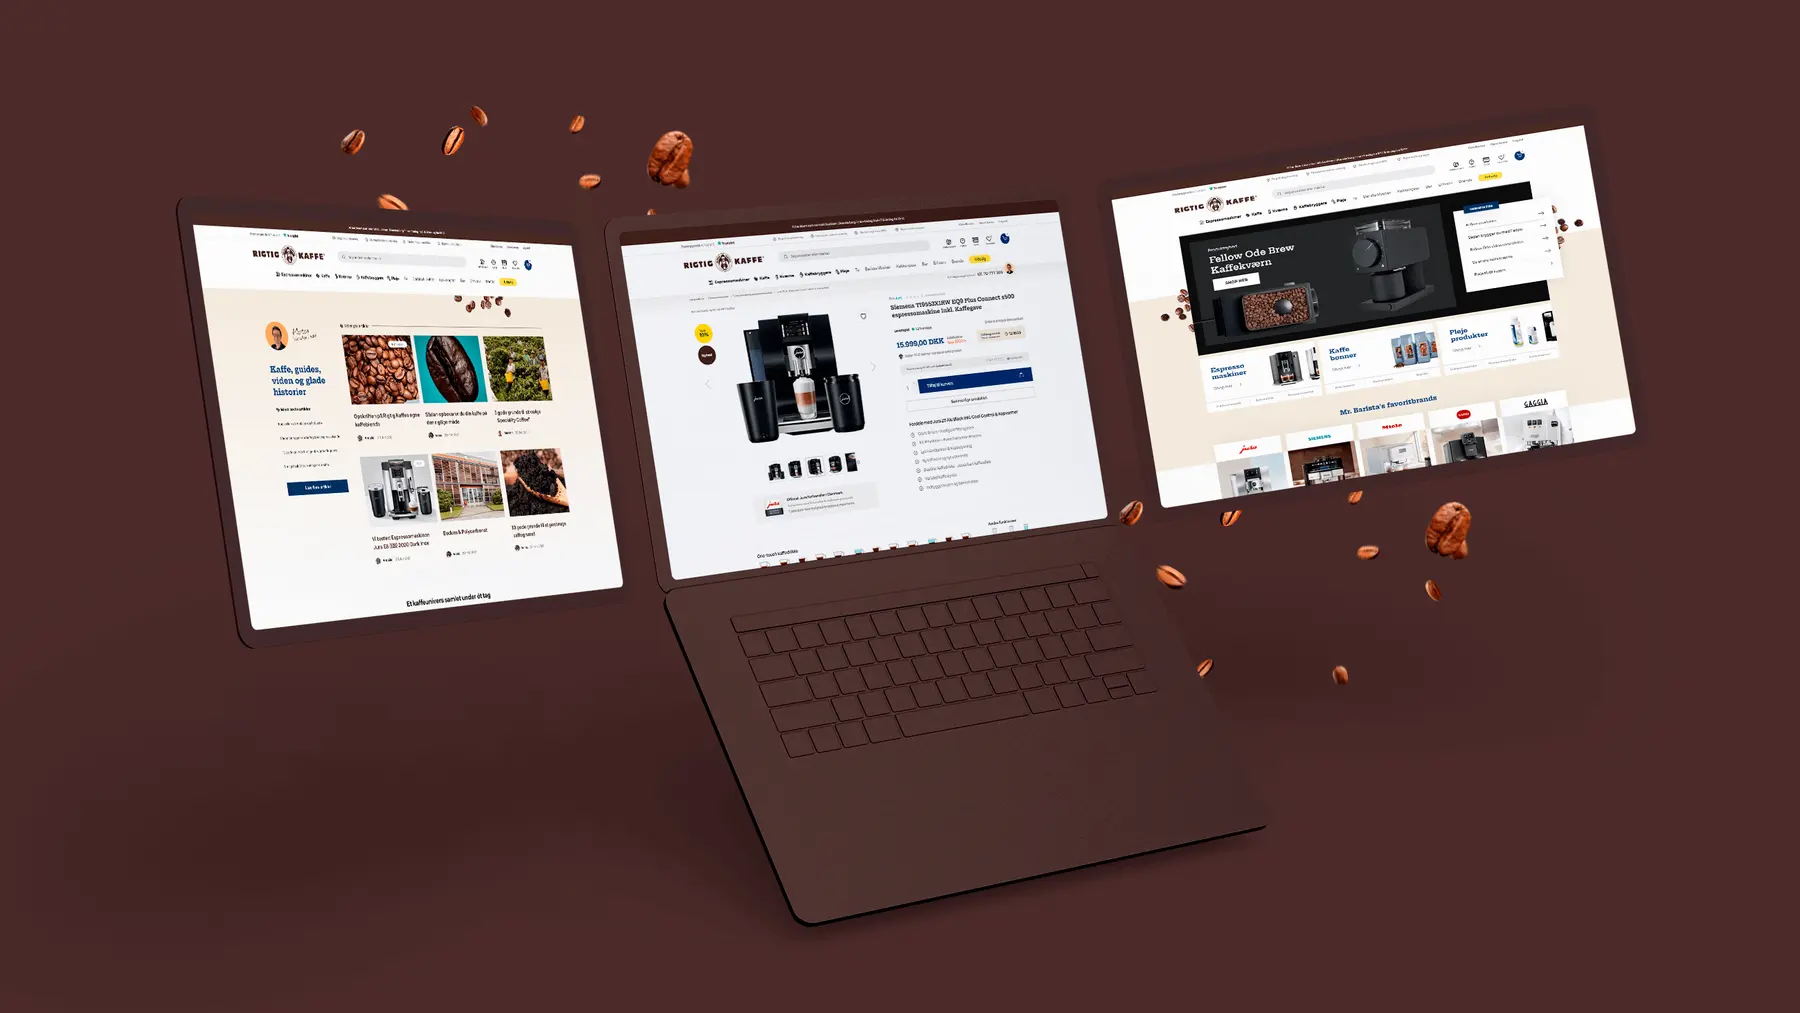
Rigtig Kaffe A/S

Rigtig Kaffe A/S

All-around design, udvikling, branding, strategi og søgemaskineoptimering

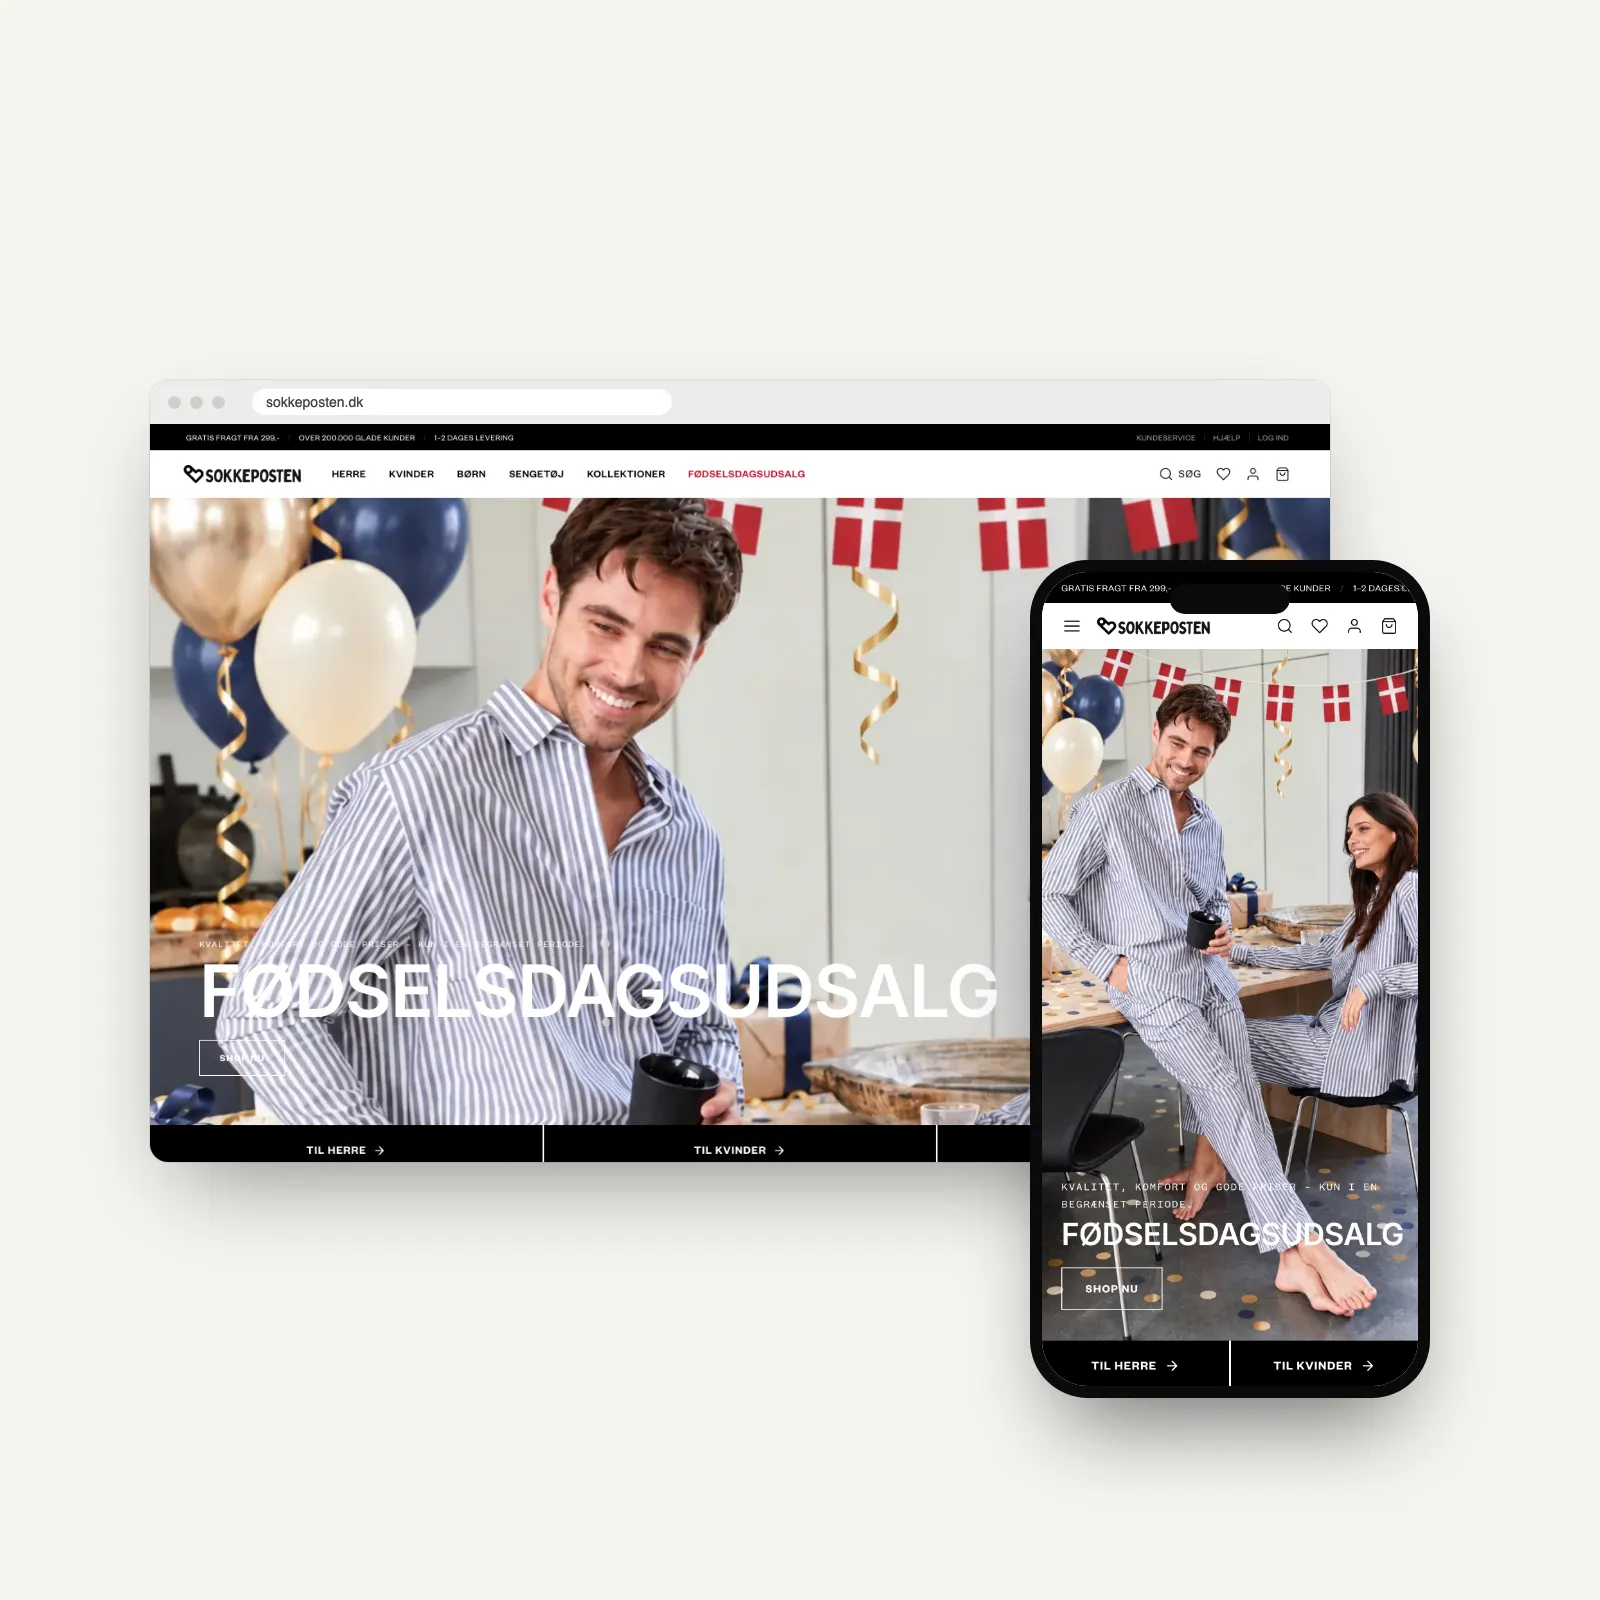
Sokkeposten

Sokkeposten

Nyt design og ny teknik: Astro-frontend på Cloudflare, PrestaShop 9.1 bagved og egen checkout.

Poetzsch Padborg

Poetzsch Padborg

Avanceret Google Tag Manager setup til konverteringstracking

Bolighuset Werenberg A/S

Bolighuset Werenberg A/S

Ny webshop til Bolighuset Werenberg, bygget, så den kan udvikles løbende.

Ofte stillede spørgsmål

  • Vi går i gang, så snart I henvender jer, og løftet er, at sitet eller shoppen kører igen inden for 24 timer. Kunder med en driftsaftale har desuden de aftalte svartider. En eventuel forensics-undersøgelse og rapporten følger efter genåbningen.

  • Det er en beslutning, I skal træffe sammen med ledelse, forsikring og politi. Myndighederne fraråder generelt at betale. Med en testet backup uden for det ramte system er spørgsmålet ofte ikke aktuelt.

  • Hvis persondata kan være berørt, skal I som dataansvarlig vurdere anmeldelse til Datatilsynet, normalt inden 72 timer. Er I omfattet af NIS2, kan der være pligt til at varsle inden 24 timer. Vi anbefaler også at anmelde til politiet. Vi leverer de tekniske oplysninger.

  • Det afregnes efter tid, fordi omfanget først kendes undervejs. I får et estimat, så snart vi har overblik.

  • Nej. Vi er et web-, e-handels- og AI-bureau, der tager sikkerheden i det digitale, vi bygger og drifter, alvorligt: site, shop, hosting, mail, DNS, adgange og backup. Penetrationstest, døgnbemandet overvågning (SOC), forensics og juridisk rådgivning henviser vi til specialister og koordinerer med dem.

  • Med et sikkerhedstjek af website, webshop, mail og adgange. På en til to uger får I en prioriteret liste over fund med alvor og indsats, og de kritiske kan typisk lukkes med det samme.

Næste Sikkerhedsaftale →